WinRAR压缩包
安全焦点

WinRAR压缩包-安全加密与漏洞修复说明

WinRAR采用AES-256加密保护压缩包内容,7.23版本修复了RAR5恢复卷堆溢出与路径遍历两个安全漏洞,建议用户及时更新至最新版本。

查看漏洞详情 →
AES-256加密算法概念图,展示数据保护
加密机制

AES-256加密保护内容

了解WinRAR如何通过高强度加密保障压缩包隐私。

阅读详情
RAR5恢复卷安全漏洞示意
漏洞修复

7.23版本修复两个漏洞

堆溢出与路径遍历问题已在新版本中解决。

查看说明
软件更新界面示意
更新建议

及时升级到最新版本

降低安全风险,获得更稳定的压缩体验。

更新指引
常见问题解答图标
帮助中心

常见问题与解答

关于加密、漏洞及更新的实用问答。

查看FAQ

AES-256加密保护压缩包内容

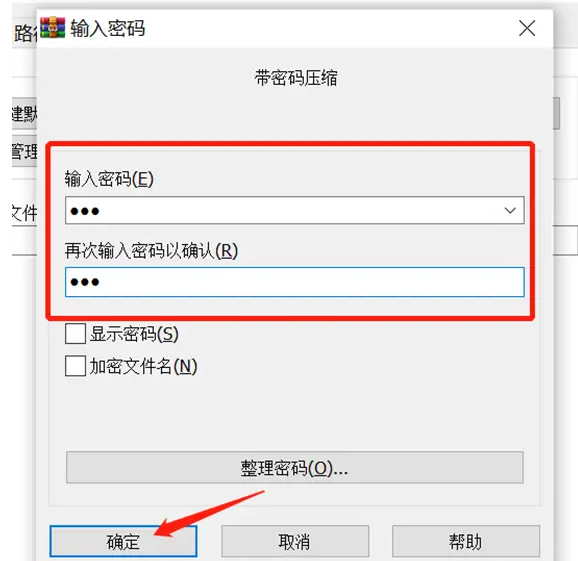
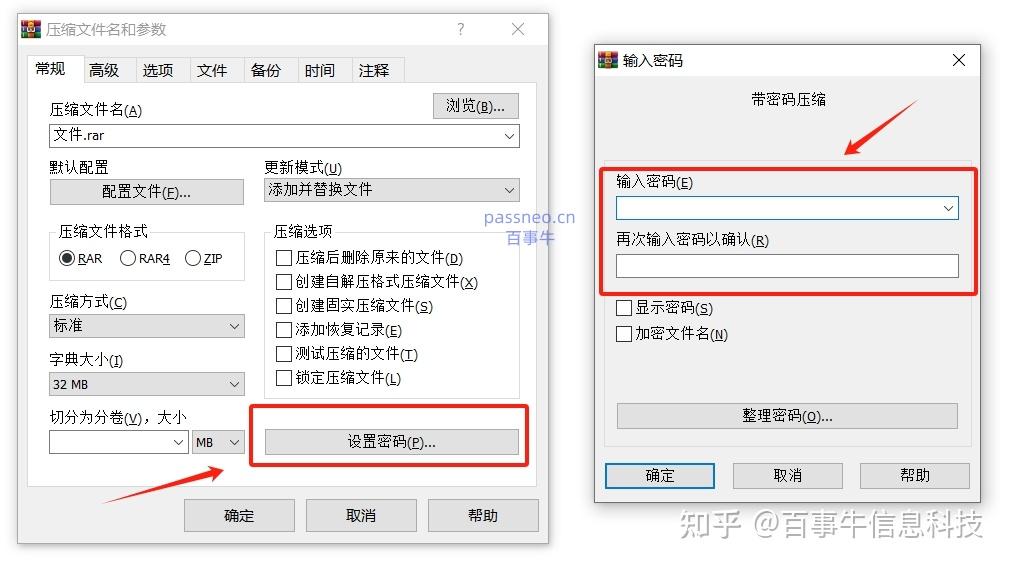
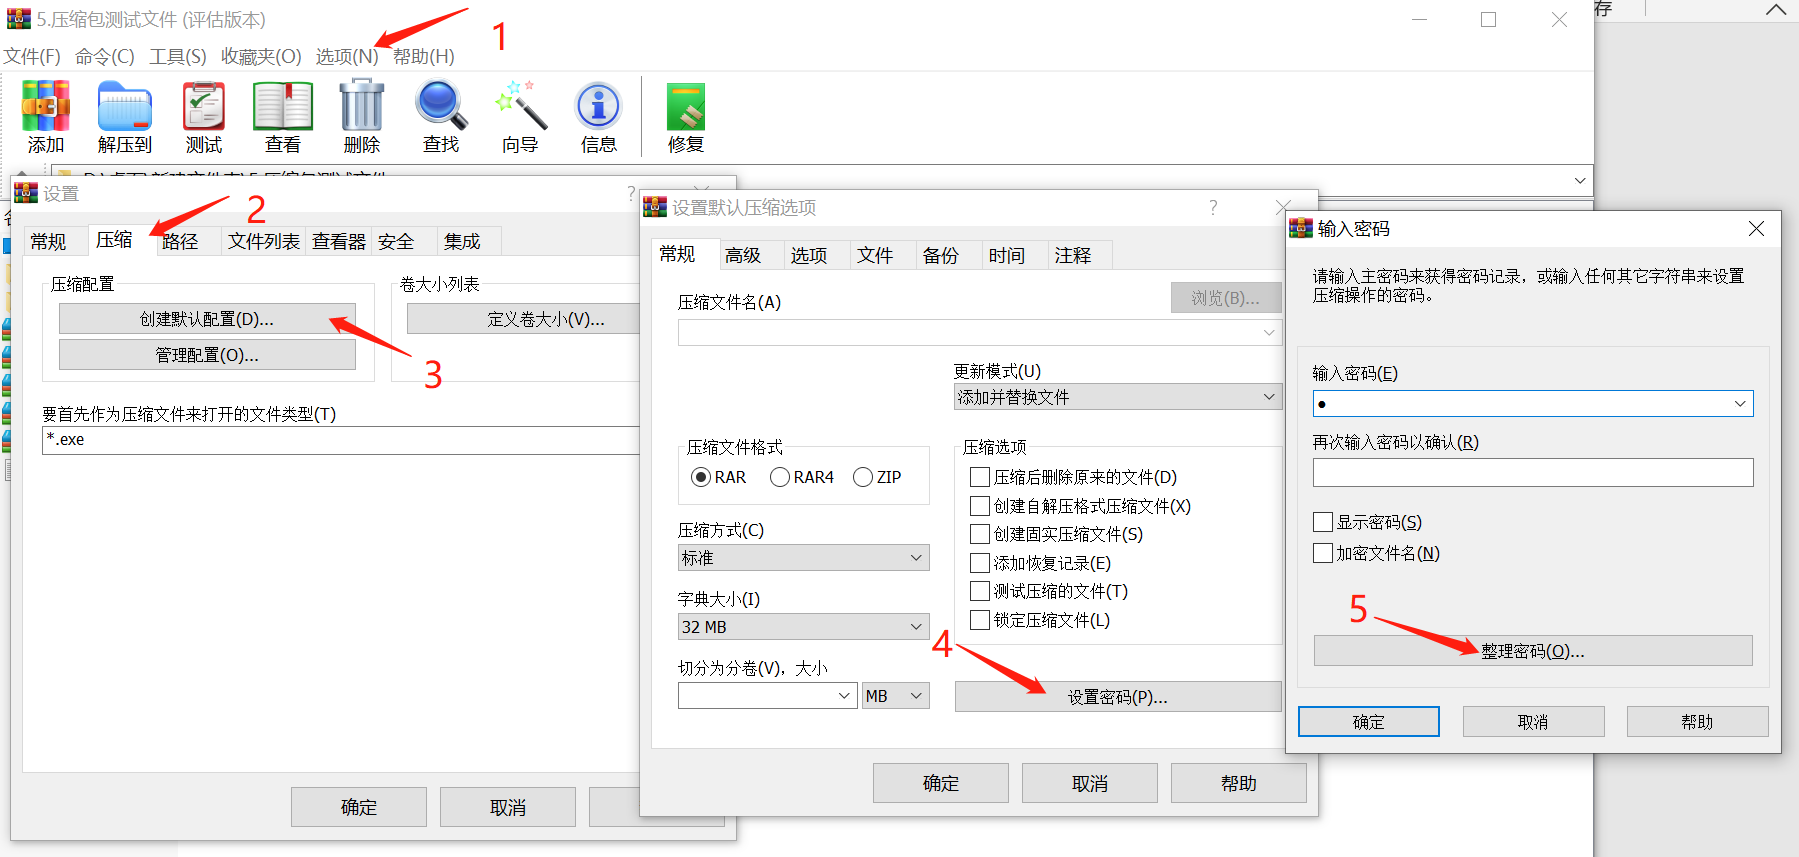
WinRAR压缩包支持AES-256加密算法,这是一种对称加密标准,被广泛用于保护敏感数据。当用户为压缩文件设置密码时,WinRAR会使用AES-256对文件内容进行加密,确保未授权者无法轻易读取压缩包内的信息。

AES-256意味着密钥长度为256位,提供了极高的安全性。即使攻击者拥有较强的计算能力,暴力破解也需要极其漫长的时间。因此,对于个人隐私、商业文档或机密文件,使用WinRAR的AES-256加密是一种可靠的选择。

使用建议

  • 设置高强度密码,避免使用常见单词或生日。
  • 定期更换重要压缩包的密码。
  • 将加密压缩包与密码分开存储,降低泄露风险。

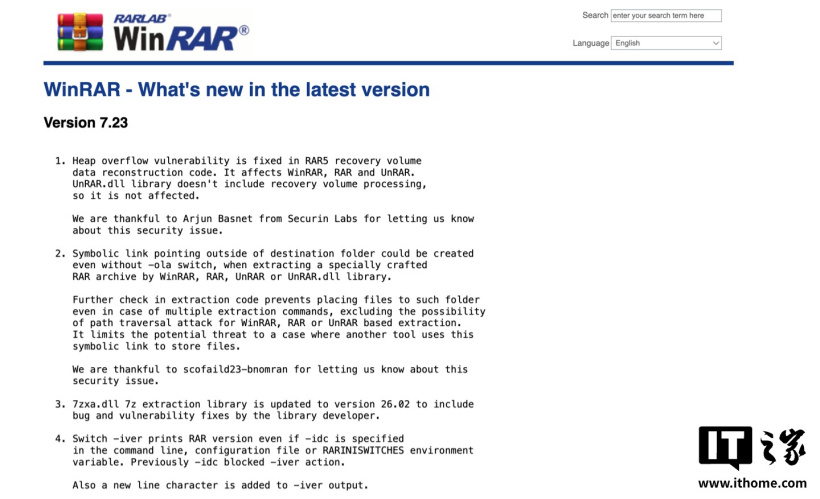
7.23版本修复RAR5恢复卷堆溢出与路径遍历漏洞

在WinRAR 7.23版本之前,软件存在两个值得关注的安全漏洞:

  • RAR5恢复卷堆溢出:处理特制的RAR5恢复卷时,可能触发堆缓冲区溢出,攻击者可利用该漏洞执行任意代码或导致程序崩溃。
  • 路径遍历漏洞:解压恶意构造的压缩包时,文件可能被写入到预期目录之外,覆盖系统关键文件或植入恶意程序。

7.23版本针对上述问题进行了修复,通过加强边界检查和路径验证,有效降低了远程代码执行和本地文件覆盖的风险。用户应确保所使用的WinRAR版本不低于7.23。

重要提示:如果您仍在使用旧版本WinRAR,请立即更新。旧版本可能面临已知漏洞被利用的风险。

建议用户及时更新至最新版本

为了获得最新的安全性修复和功能改进,建议所有WinRAR用户升级到最新版本。新版本不仅修复了已知漏洞,还可能包含性能优化和兼容性改进。

  1. 打开WinRAR,点击菜单栏中的“帮助”。
  2. 选择“关于WinRAR”查看当前版本号。
  3. 访问官方网站下载最新安装包,或使用软件内置的更新检查功能。
  4. 安装新版本前,建议备份重要配置和压缩文件。

请从可信渠道获取更新,避免使用第三方修改版或破解版,以免引入额外的安全风险。

常见问题

WinRAR的AES-256加密可以破解吗?

理论上,任何加密都可以通过暴力破解尝试,但AES-256的密钥空间极大,使用当前技术几乎不可能在合理时间内破解。密码强度依然是最关键的因素。

7.23版本修复的漏洞影响所有用户吗?

如果用户处理来自不可信来源的RAR5恢复卷或恶意压缩包,可能受到影响。建议所有用户更新,尤其是经常解压网络下载文件的用户。

如何确认我的WinRAR是最新版本?

打开WinRAR后,在“帮助”菜单中选择“关于WinRAR”,即可查看当前版本号。与官方网站公布的最新版本进行对比。

立即检查您的WinRAR版本

确保您已获得7.23或更高版本,避免已知安全漏洞带来的风险。

查看更新步骤